Экспертиза вирусов: узнайте, что вирус сделал на вашем компьютере
Поймали вирус и не знаете масштаб? Исследуем заражённый файл и дадим подробный отчёт: что он делает, что скачал, куда ушли данные и что оказалось скомпрометировано. Без догадок — по фактам из изолированной лаборатории.
экспресс-разбор
полный отчёт
контакта с вашей сетью
- Что именно делает вирус
- Какие данные собирает и куда шлёт
- Что скачал и куда внедрился
- Что скомпрометировано и что делать
Поймали вирус из письма
Пришёл «акт сверки», счёт или документ, вы открыли вложение — и что-то пошло не так.
Подозрение на кражу данных
Странные входы в почту, банк, CRM. Непонятно, что именно утекло и что менять.
Антивирус что-то нашёл
Удалили угрозу, но неизвестно — успела ли она что-то сделать до этого.
Взломали сайт или сервер
Нашли веб-шелл, левый админ, непонятные файлы — нужно понять, что это и что оно делало.
Нужно заключение для руководства
Требуется понятный отчёт: что произошло, риски, что делать дальше — без технического тумана.
Нужны доказательства
Для разбора с подрядчиком, страховой или инцидента безопасности нужны факты и индикаторы.
Что вы получите
Не «вирус удалён» и не отписку антивируса, а разбор: что образец делает, куда уходят данные и что в системе скомпрометировано. Плюс версия простыми словами — для руководителя.
Что делает вирус
Цепочка заражения и поведение: шаг за шагом, что запускается и зачем.
Куда ушли данные
Сетевые соединения, домены и адреса, куда образец отправлял информацию.
Что скачал
Какие файлы и модули подгружались и как они закреплялись в системе.
Что скомпрометировано
Пароли, браузеры, почта, доступы — что могло утечь и что нужно менять.
Как проходит исследование
Смотрим на образец с двух сторон — что в нём заложено и как он ведёт себя в реальной системе. Так видно и скрытую логику, и фактическое поведение.
Статический анализ
Разбор структуры файла, строк, упаковщиков и обфускации. Что заложено в образец и под что он маскируется.
Динамический анализ
Запуск в изолированной виртуальной машине: какие процессы, файлы и реестр он трогает, как закрепляется.
Сеть и C2
Куда «звонит», какие домены и адреса, что именно передаёт наружу и с какой периодичностью.
Закрепление в системе
Автозапуск, службы, задачи, COM-перехваты — всё, чем образец держится после перезагрузки.
Кража данных
Кейлоггеры, стилеры паролей и cookies, доступ к браузерам, почте и мессенджерам.
Индикаторы и план
Список IOC и понятные шаги: что вычистить, что сменить, как закрыть дыру, через которую пришло.
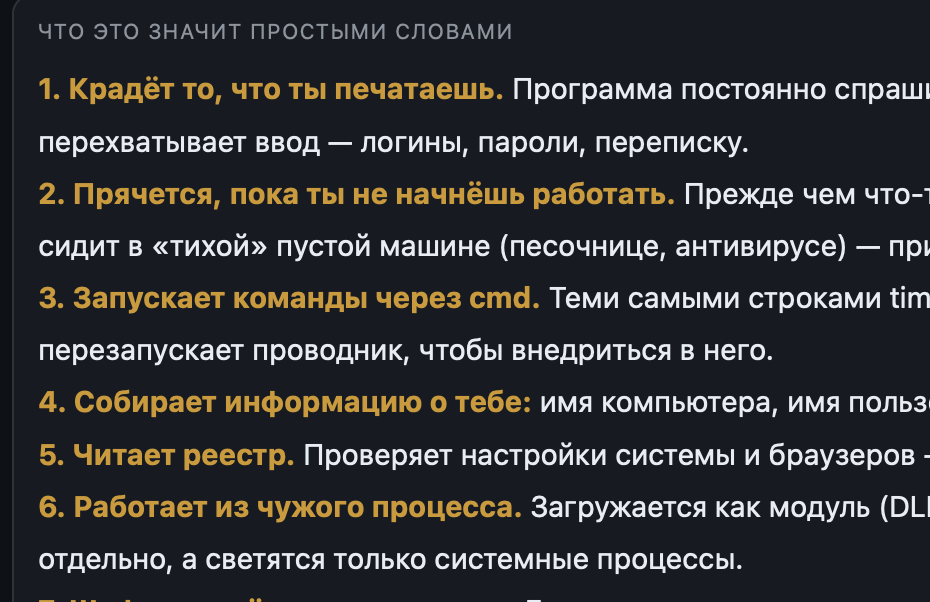
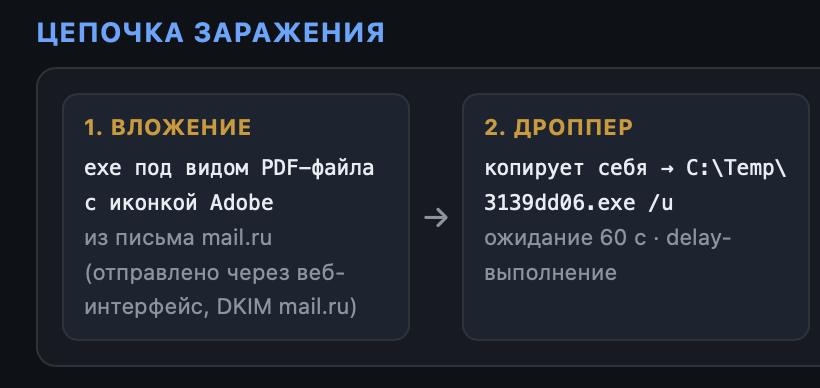
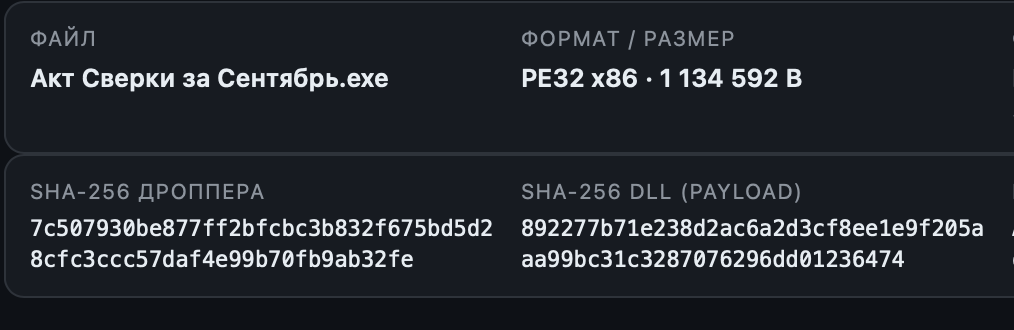
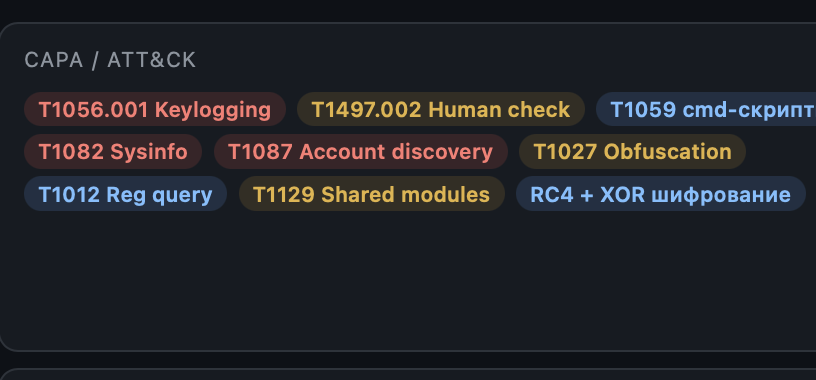
Пример из практики
Реальное письмо с «Актом сверки»: вложение под видом PDF → дроппер → скрытый кейлоггер и стилер паролей с закреплением в системе и постоянным каналом связи.
Маскировка
Исполняемый файл с иконкой документа и поддельным «софтом» в метаданных — жертва думает, что открывает счёт.
Цепочка
Дроппер копирует себя, ждёт, распаковывает нагрузку и внедряется в системный процесс.
Кража данных
Кейлоггер в памяти + доступ к сохранённым паролям браузеров и почты через системные функции Windows.
Связь с сервером
Постоянный шифрованный канал на меняющиеся домены: украденное уходило наружу в реальном времени.
Присылаете образец
Файл, вложение из письма, архив или дамп. Опишите, что произошло. При необходимости — в архиве с паролем.
Исследуем в лаборатории
Разбираем файл и запускаем его в изолированной виртуальной машине: смотрим поведение, сеть, закрепление и сбор данных.
Отдаём отчёт и план
Подробный отчёт с фактами и понятными выводами: что произошло, что скомпрометировано, что делать в первую очередь.
Безопасно и конфиденциально
- Анализ в изолированной VM, без доступа к вашей сети
- Файл принимаем в защищённом виде, по запросу — NDA
- Ничего не запускаем на ваших рабочих машинах
- Отчёт можно передать руководству, юристу или страховой
Экспресс-разбор
Быстро понять, что за образец и насколько он опасен. Подойдёт, когда нужно срочно оценить риски.
- Определение типа и семейства образца
- Основное поведение и признаки кражи данных
- Сетевые адреса и домены
- Краткое заключение и первые шаги
Полное исследование
Разбор всего инцидента с подробным отчётом: что успело уйти, что скомпрометировано и что делать.
- Всё из экспресс-разбора
- Полная цепочка заражения и закрепление
- Анализ утечки: какие данные собирались и куда ушли
- Индикаторы компрометации и план действий
- Версия простыми словами для руководства
Что такое экспертиза вирусов и зачем она нужна?
Это исследование заражённого файла или инцидента: мы разбираем, что именно делает вирус, какие данные он собирает и куда отправляет, что успел скачать и что в системе скомпрометировано. Нужна, чтобы понять реальные риски и что делать дальше.
Какие файлы можно отдать на исследование?
Подозрительные exe, dll, скрипты, документы с макросами, ярлыки, письма с вложениями, веб-шеллы и дампы. Если сомневаетесь — пришлите файл, скажем, берёмся ли и что сможем из него извлечь.
Это безопасно — отдавать заражённый файл?
Да. Анализ идёт в изолированной виртуальной машине без доступа к вашей сети. Файл можно передать в архиве с паролем. По запросу подписываем NDA.
Что будет в отчёте?
Цепочка заражения, поведение, сетевые адреса и домены, механизмы закрепления в системе, какие данные собираются и куда уходят, индикаторы компрометации и понятный план действий. Плюс версия простыми словами — для руководителя.
Можно ли понять, куда ушли мои данные?
В большинстве случаев — да: мы фиксируем сетевые соединения, домены и то, какие данные вирус пытается отправить. Это позволяет оценить, что именно могло утечь и что нужно менять: пароли, доступы, ключи.
Сколько времени занимает исследование?
Экспресс-разбор — 1–2 дня. Полное исследование с отчётом и рекомендациями — обычно до 5–7 дней, в зависимости от сложности образца.
Отдать файл на анализ
Опишите ситуацию — перезвоним, подскажем, как безопасно передать образец, и назовём сроки.
Что сделать прямо сейчас
- Отключить машину от сети, не выключать питание
- Не удалять файлы — они нужны для разбора
- Сменить пароли с другого, чистого устройства
- Сохранить письмо с вложением — это улика
- Не платить «выкуп» вымогателям без консультации
Обсудим ваш случай
Красноярск, Енисейский тракт, дом 20 — офлайн встречи
+7 (391) 208-4-208 позвонить
hello@bikvit.ru
Пн–Пт 9:00–19:00 — отвечаем в день обращения
Пришлите файл и короткое описание — скажем, что сможем выяснить и в какие сроки.
Отчёт с фактами и планом действий